Francia, 350 supermercados y un ataque que prendió fuego la góndola del frío: cómo te puede tocar a vos
Un hackeo a los controladores de refrigeración de la firma danesa Danfoss permitió subir la temperatura de las heladeras a 50 grados, arruinar comida y provocar incendios. Te lo cuento en criollo y, de paso, qué mirar si manejás sistemas parecidos en una pyme.
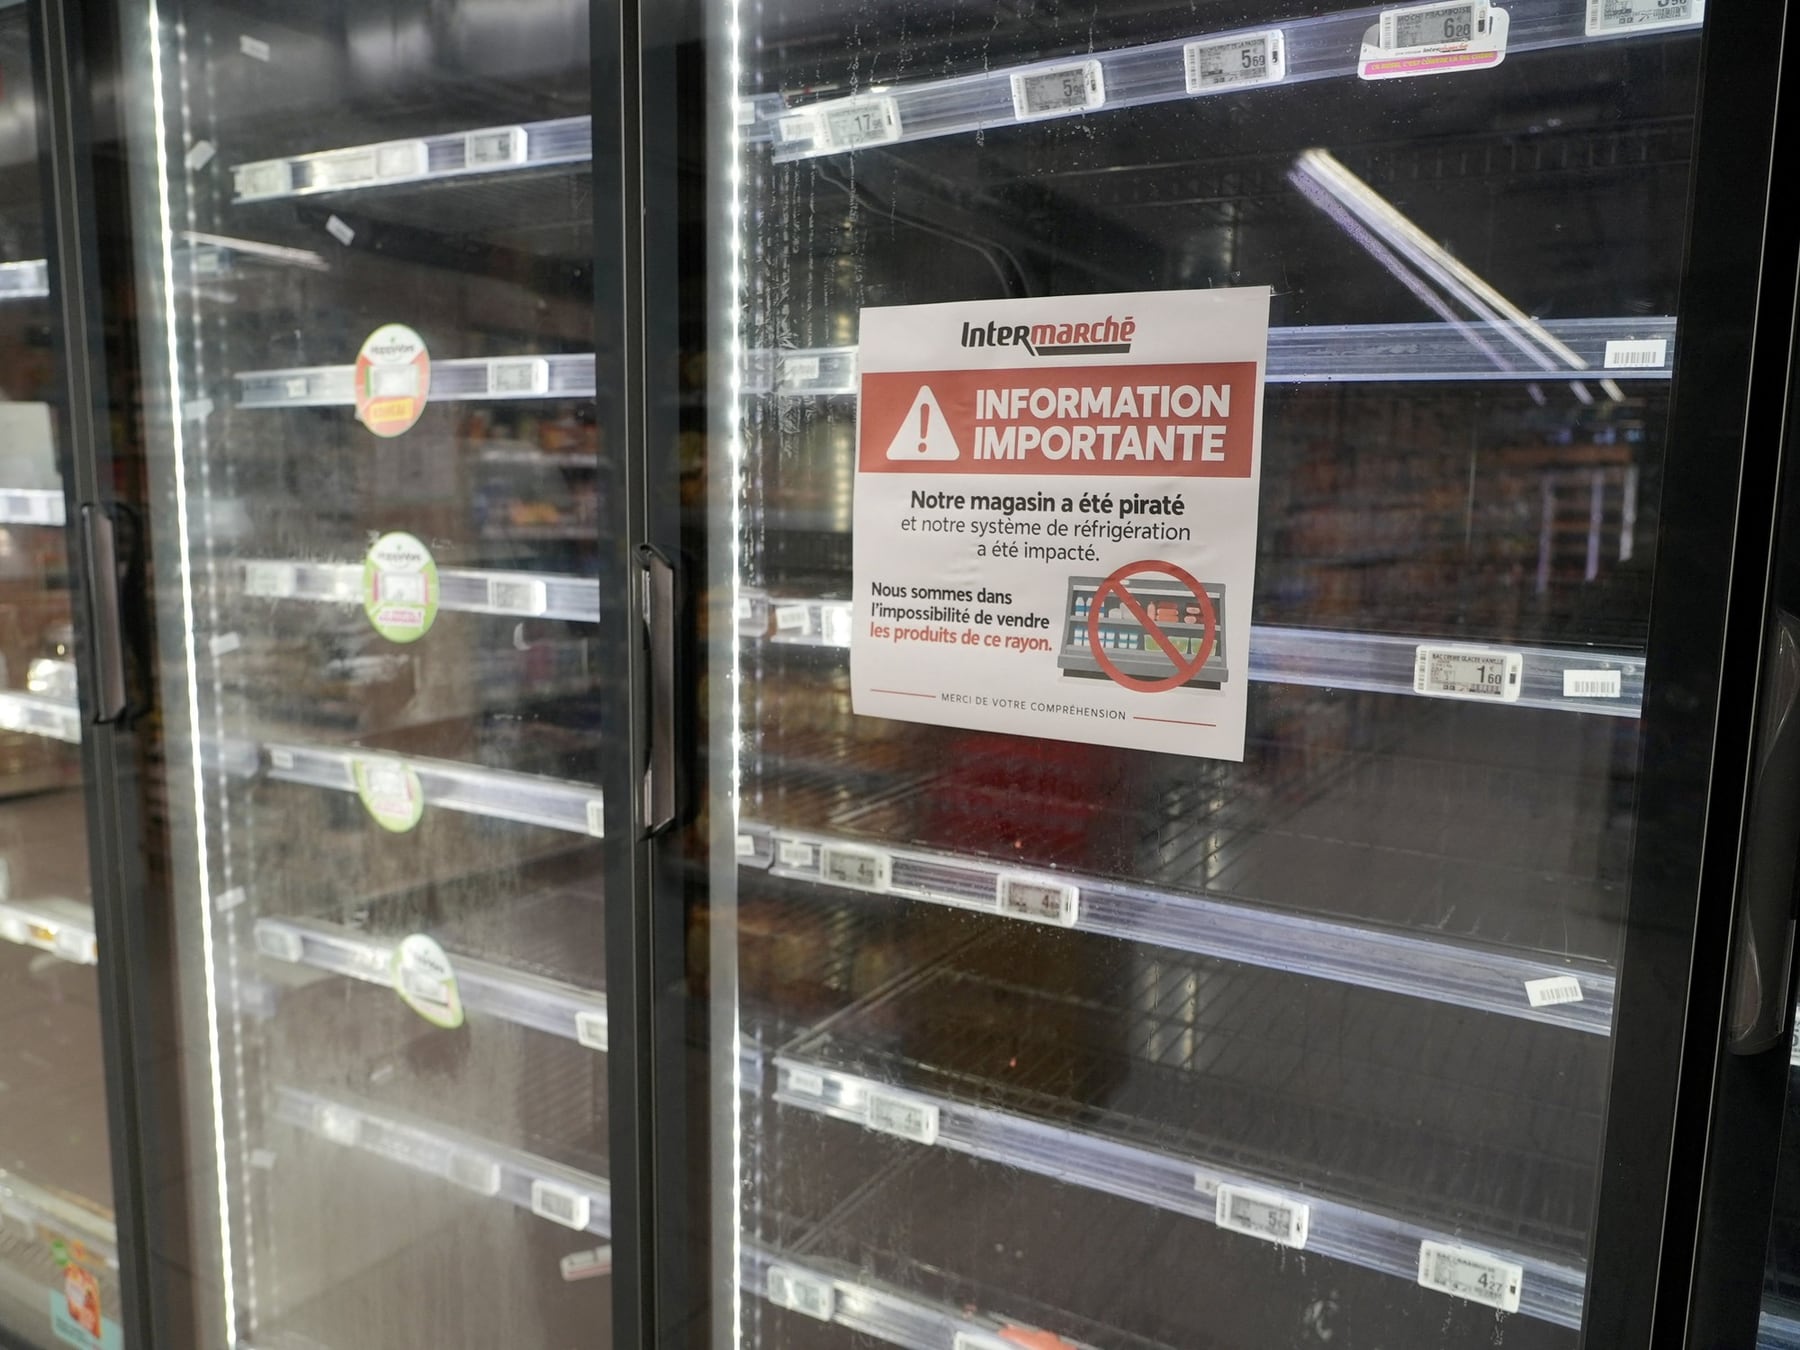
¿Te imaginas llegar al súper y encontrar la góndola de los frescos con olor a nada y la carne descongelada como pochoclo mojado? Eso pasó en Francia, en al menos 350 supermercados, después de que alguien entrará a los controladores digitales de las heladeras y les subiera la temperatura a más de 50 grados. Te lo resumo en cristiano.
Las heladeras modernas no son una caja tonta enchufada a la pared: llevan una mini computadora adentro que mide temperatura, maneja el compresor y organiza los ciclos de descongelado. Todo se supervende desde una consola central, como la app del termostato pero versión industrial. Esa comodidad, que le ahorra viajes al técnico, terminó siendo la ventana por donde entró el intruso.
Qué empresa estaba en el ojo de la tormenta
Los controladores comprometidos son de la danesa Danfoss, una especialista en refrigeración y automatización que tiene clientes en buena parte del mundo. La propia empresa reconoció que varios equipos atacados corrían firmware viejo, sin soporte ni actualizaciones, de esos que uno deja en el cajón y se olvida.
Con la herramienta Shodan, que es un Google pero para encontrar dispositivos conectados a internet, los investigadores vieron que unas 4.500 interfaces de Danfoss estaban accesibles desde la red al momento del ataque. Ojo, ver la puerta no es lo mismo que tener la llave: para entrar hace falta una vulnerabilidad concreta, una contraseña filtrada o una configuración mal hecha.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Qué podían hacer los atacantes una vez adentro
- Subir la temperatura de las cámaras de forma remota.
- Altruazar los ciclos de descongelado para forzar el calor.
- Apagar alarmas y avisos para que nadie se enterara a tiempo.
- En algún caso, los reportes marcan que la maniobra terminó en focos de incendio dentro de los locales.
La línea más firme apunta a fallas ya documentadas por el equipo Team82 de Claroty en el controlador Danfoss AK-SM 800A, que permitía saltarse la autenticación y ejecutar comandos a distancia. Danfoss publicó parches, pero las autoridades francesas todavía no dijeron si esa fue exactamente la puerta usada en este golpe. Lo concreto: había parche disponible y muchos equipos no lo tenían puesto, algo así como saber que llueve y salir sin paraguas.
Para una pyme argentina que maneje cámaras de frío, heladeras industriales o cualquier automatismo colgado de la red, la moraleja es la misma de siempre: actualizar el firmware ni bien sale parche, cambiar contraseñas que vienen de fábrica y, si el equipo no necesita internet, sacarlo de internet. Tres puntos que caben en un pos-it y te pueden ahorrar un dolor de cabeza del tamaño de una góndola entera.
Si te sirve, probalo.